在人工智能大模型日新月异、攻击手法持续演进的当下,思科正式发布《持续防御报告》。这份面向全球30个主要市场、约8000名网络安全专业人士的大型调研,覆盖金融、制造、零售、交通运输、运营商等主流行业与大中小各类企业,其中含500名中国大陆受访者,集中对以下问题进行了回应:AI时代,企业应如何构建真正有效的防御体系。
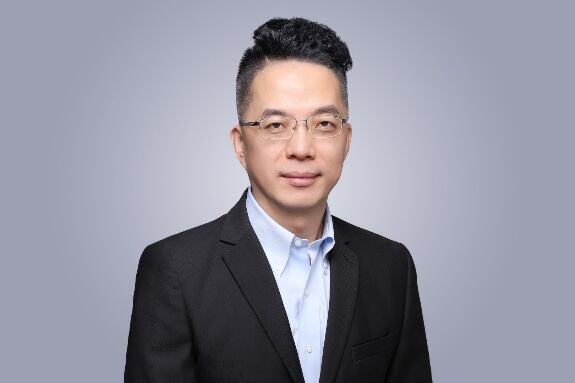
思科大中华区副总裁兼安全事业部总经理卜宪录
思科大中华区副总裁兼安全事业部总经理卜宪录指出,前沿模型不仅能快速发现漏洞、完成攻击链,7×24小时不知疲倦、大规模并行运行的智能体更让传统安全架构承压。也正是在此背景下,思科发起全球调研,希望以数据描摹威胁变局,探寻防御破局之道。
仅3%大陆企业跻身持续防御者
该报告以技术能力与组织能力双维度评估受访企业:技术能力细分为资产覆盖度与行动速度,组织能力聚焦企业内部摩擦,两者各占50%权重。行动速度之所以被单列,正因漏洞从被发现到被利用的窗口急剧压缩,处置响应能否跟上,直接决定防御成败。这一评估并非单纯的技术体检,而是以端到端的最终结果为导向的考量。结果显示,中国大陆受访企业平均得分仅59分(满分100分),达到80分以上的“持续防御者”仅占3%,成熟防御者占24%,两者合计不足三成,逾七成企业仍处于被动或薄弱防御阶段,与全球平均64分存在明显差距。
值得关注的是,报告首次提出了“持续防御者”这一概念,他们实际上就是因能够治理先行管控AI智能体、打通部门协同、依托统一数据与可视化工具实现快速响应而处于防御金字塔顶端地位的企业群体。
10月23日,卜宪录在线上召开的《持续防御报告》解答交流会上强调,本次调研在行业覆盖、用户规模等方面保持全球统一标准,并沿用双盲方式,确保权威性,跨市场对比受文化与自我认知差异影响意义有限,同一市场内部四类企业间的横向对比更能说明问题——这正是中国大陆仅3%的达标率、而全球这一数字为8%背后最值得深究的差距所在。
内部摩擦成为最大短板
报告显示,平均59分的失分点主要来自企业内部摩擦 企业内部摩擦正在成为网络安全防御的重要障碍。当被问及“如果只能改变一件事”时,仅四成受访者认为挑战在于技术,多达六成将矛头指向职责划分、部门协同与审批流程。卜宪录引用中国古语总结:“三分技术、七分管理,今天我们通过数据把这一点量化了出来,与客户的反馈和我们多年的经验高度吻合。”
所谓“企业内部摩擦”,是指网络安全事件处置过程中,企业存在权责划分不清、部门协同不畅、审批流程繁琐、数据孤岛、缺少统一可视化工具等阻碍防御能力发挥的各类内部问题。
调研显示,在团队协调方面,仅24%的中国大陆受访企业能让安全、网络与基础设施团队统一协调并共享可视化工具,低于全球41%;在指标量化并关联业务方面,36%受访者称安全指标过于技术化、难以影响管理层决策;在数据获取方面,37%受访者花在跨系统手动收集数据上的时间比调查威胁本身还多,38%因数据孤岛错过关键安全洞察。
当AI智能体从实验室走向产线,成为企业治理的新变量,这些摩擦被进一步放大——一个连自身团队都无法有效协同的企业,要求它去治理自主运行的AI智能体,困难可想而知。
治理先行而后规模化
“持续防御者”为何能脱颖而出?报告给出的答案是治理先行、而后规模化拓展。所谓治理先行,并非先上线AI、出了问题再去治理,而是与设计开发并行即部署相应管控。86%的持续防御者对AI智能体及其他非人类身份实施一致的控制措施,而其他防御者仅37%;83%能让安全、网络与基础设施团队统一协调并共享可视化工具,其他防御者仅37%。治理底座稳固后,再扩展至产线与业务系统,持续监控、及时发现并解决问题。
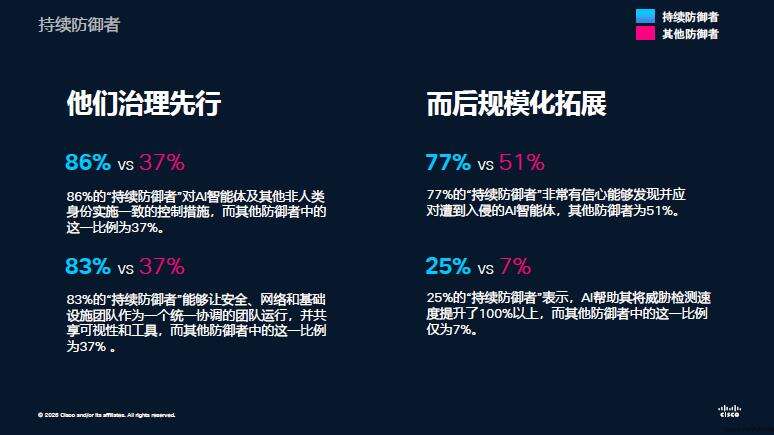
对AI带来的威胁检测效率,两者差距悬殊:77%的持续防御者非常有信心发现并应对被入侵的AI智能体,其他防御者仅51%;25%的持续防御者称AI将威胁检测速度提升逾100%,其他防御者仅7%。他们更善于减少内部摩擦,也让投入更见成效——71%的持续防御者增加支出后安全事件减少,而其他增加支出的企业中,仅39%看到事件下降,48%反而上升。这印证:持续防御并非单纯堆砌预算,而是技术与组织能力的协同增效。
以AI对AI重塑防御
面对AI加速漏洞利用、而企业修补关键漏洞仍需较长时间的现实,思科相关材料显示,2026年漏洞的平均利用时间已缩短至8小时,而关键且已知遭利用漏洞的修补中位时间为43天。这种速度差也对企业的防御响应能力提出了更高要求。针对这些挑战,《持续防御报告》为企业提出了多项改进建议。首先在组织层面明确责任归属与事件流程,再据此部署响应工具;建立统一可视化视图,避免部门各执一表、数据对不上;强化红队、蓝队实战演练,而非停留于被动式计划;最后用AI应对AI,将工具与能力部署到第一线,让它最先完成检测与初始判断、排出优先级。正如报告所强调的,所谓“AI接管前10分钟”只是一个形象比喻,人必须始终参与关键决策与监管。
AI的应用已初见成效,87%受访者称检测速度明显提升,85%称响应速度提升。思科除开源DefenseClaw、安全小模型Foundation-Sec-8B、源代码审计工具CodeGuard等全套组件供中小企业使用外,还以Live Protect技术在内核层提供“虚拟补丁”,弥补打补丁前的窗口期,并与业界领先厂商通力合作,为防御者提供支撑。卜宪录提醒说,合规只是及格线,真正重要的是以合理高效的方式应对AI时代的威胁——因为最终看的是结果。
打破惯性认知、提供全新坐标系
看得出来,《持续防御报告》的价值不止于一份数据快照,它以8000名从业者的真实反馈,把“技术能力与组织能力各占一半”的评估框架摆上台面,打破了业界对安全投入的惯性认知——再先进的AI工具,若缺乏清晰的权责、协同的团队与顺畅的数据共享,也会在关键时刻失灵。它提醒企业:防御的本质是组织能力,明确责任、打破孤岛、常态化演练,远比堆砌产品更能决定成败。
对外,它以3%的达标率和59分的均分敲响警钟:AI时代的攻击窗口正急剧压缩,被动打补丁的旧范式难以为继。对未来的企业建设而言,这份报告提供了可参照的坐标系——把治理前置、以AI对AI、让技术与组织协同生长,才能让安全从成本负担转变为业务连续性的坚实底座。

- 思科发布最新洞察:持续防御乃AI时代的网络安全新坐标 – 2026年11月15日
- 内存价格暴涨,苹果对第二代Macbook Neo亮出新“刀法”! – 2026年11月10日
- 东风汽车斩获NADCA国际大奖 引领中国智造技术迈入全球第一梯队 – 2026年10月13日